Pe scurt: o firmă își protejează datele dacă păstrează mai multe copii, pe suporturi diferite, dintre care una în afara sediului, și dacă tratează separat informațiile sensibile, precum documentele de identitate sau datele biometrice. Un plan de backup simplu și testat periodic costă puțin față de oprirea activității după o pierdere de date.
Pentru o firmă mică, datele înseamnă facturi, contracte, baze de clienți și corespondență. O defecțiune de disc, un atac cu program de blocare sau o greșeală de ștergere pot opri totul pentru zile întregi. Pe lângă copii, contează și cine are acces la ce.
De ce nu ajunge o singură copie
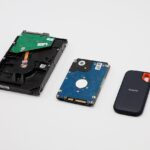
O singură copie nu ajunge, pentru că aceeași cauză poate distruge și originalul, și copia. Dacă backup-ul stă pe un disc conectat permanent la același calculator, un program de blocare îl poate cripta odată cu datele. Un incendiu sau o inundație afectează tot ce se află în aceeași încăpere. De aceea se vorbește despre copii separate, nu doar despre „un backup”.
Regula 3-2-1 pe înțelesul tuturor
Regula 3-2-1 înseamnă trei copii ale datelor, pe două tipuri de suport, dintre care una păstrată în altă locație. Practic, ai fișierele de lucru, o copie pe un disc extern sau pe un server local și o copie în cloud sau la altă adresă. Explicația completă, cu exemple pentru firme mici, o găsești în articolul Copie de siguranță pentru firmă: regula 3-2-1 explicată simplu.
Ce verifici la un plan de backup
Un plan bun răspunde la câteva întrebări concrete. Notează-le într-un document scurt:
- ce date se salvează și unde se află ele acum;
- cât de des se face copia (zilnic, săptămânal);
- cine răspunde de verificare;
- cât timp poate rezista firma fără datele respective;
- cum se restaurează efectiv o copie.
Ultimul punct este cel mai des uitat: o copie pe care nu ai încercat niciodată s-o restaurezi poate fi inutilizabilă tocmai când ai nevoie de ea. Încearcă restaurarea măcar o dată pe trimestru.
Datele sensibile cer reguli proprii
Documentele de identitate, imaginile cu fețe sau amprentele sunt date personale cu risc mai mare, deci nu le trata ca pe niște fișiere obișnuite. Gândește-te la felul în care statele verifică identitatea călătorilor: sistemele moderne compară fața sau amprenta cu documentul și cu baze de date, așa cum se explică în materialul Controlul automat la frontieră: biometrie, documente și baze de date. Exemplul arată de ce asemenea informații se păstrează doar cât e nevoie și doar cu acces restrâns. În firmă, aceeași logică înseamnă să nu ții scanări de buletine în foldere comune sau în mesaje de e-mail vechi.
Bune practici pentru acces
- dă fiecărui angajat doar accesul de care are nevoie;
- folosește parole lungi și autentificare în doi pași;
- criptează discurile externe și laptopurile;
- șterge conturile persoanelor care au plecat din firmă;
- păstrează datele personale doar cât timp ai un motiv să le ai.
Pentru obligațiile legale privind datele personale, consultă un specialist sau autoritatea competentă.
Întrebări frecvente
Ajunge un backup în cloud?
Nu neapărat. Cloudul este o copie bună în afara sediului, dar rămâne util să ai și o copie locală, pentru restaurare rapidă.
Cât de des fac copia?
Depinde de cât de multe date poți pierde fără probleme. Pentru contabilitate sau comenzi, o copie zilnică este un punct de plecare rezonabil.
Datele biometrice se pot stoca în orice program?
Nu. Sunt date cu protecție sporită și se folosesc doar când există un temei clar. Cere sfatul unui specialist înainte de a le colecta.
Începe cu un singur pas: azi verifică unde se află, de fapt, ultima copie a fișierelor firmei și dacă o poți deschide.